インフラ経験者がセキュリティに入る最大の入り口がSOC(Security Operation Center)です。求人数が多く、未経験可も多い。
一方で検索すると「SOC きつい」「SOC やめとけ」が並びます。どちらも本当です。SOCは「入り方と出方」を設計して入れば最良の踏み台になり、無計画に入ると夜勤シフトの袋小路になる職場です。
SOCの仕事: 攻撃を最初に見る場所
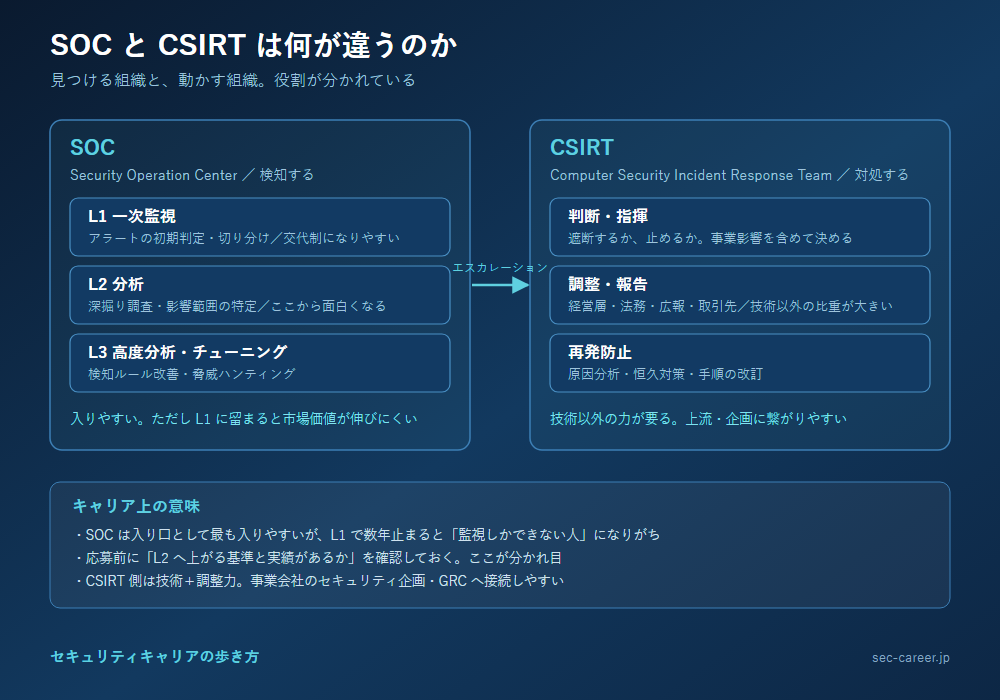
SOCの業務はセキュリティアラートの監視・分析・エスカレーションです。SIEMに上がってくる大量のアラートをさばき、本物の攻撃かを見極めます。
ここで得られるものは他では得がたい:
- 実際の攻撃を毎日見られる。教科書ではなく生の攻撃パターンとログが頭に入る
- インシデント対応の初動を体で覚える
- EDR、SIEM、各種セキュリティ製品の実運用スキル
インフラ運用経験者なら、ログを読む基礎体力がある分、立ち上がりが早いです。
協働してきた実感では、SOC出身者の強みは「攻撃の実物を見てきた」引き出しの多さです。机上のリスク論ではなく、実際のログと事例で語れる人は議論の説得力が違います。一方で、監視業務だけを長くやってきた人は、全体設計や経営側の文脈に話を広げるのに苦労する印象があります。
「きつい」の正体
- シフト勤務・夜勤: 24時間365日監視の宿命。生活リズムと家庭との両立が最大の課題(詳細はSOCの夜勤はどれくらいきついのかで解説)
- 単調さ: アラートの9割以上は誤検知や既知パターン。作業がルーチン化しやすい
- キャリアの停滞リスク: L1(一次対応)のまま数年経つと、市場価値が伸び止まる
つまりSOCの問題は仕事内容ではなく、滞在期間の設計ミスで起きます。
ログ基盤を作るとき、最初に決めたこと
正直に言うと、私のいた環境でも長らくログは「取っているだけ」でした。障害調査のときに掘り返す程度で、能動的に使えてはいなかった。
それを本格的に活用しようとしたとき、最初にぶつかったのはコストの問題です。ログ基盤の製品は、取り込むデータ量に応じて課金される方式が一般的で、「とりあえず全部入れる」は予算的に成立しません。
そこで設計方針として決めたのが、取り込むログを必要最低限に絞ることでした。そして同時に、取り込まないログをどこにどう保管するかを決めておく必要がありました。捨てるわけにはいかないが、高いストレージに置き続けることもできない。この線引きが、実は一番議論が必要な部分でした。
もう一つの壁が、製品固有の検索言語です。ログを入れても、必要な形で取り出せなければ意味がありません。複雑な集計をしようとすると習得に時間がかかり、ここは腰を据えて覚える必要がありました。
SOCやログ監視に関わるなら、「何を入れるか」より「何を入れないか」を決めるほうが難しいという感覚は、持っておいて損はないと思います。
「辞めたい」「スキルがつかない」と感じたら
SOCで「辞めたい」「このままではスキルがつかない」と感じる人は少なくありません。ただ、その感覚は本当にスキルが停滞しているサインなのか、それとも環境(職場)の問題なのかを切り分ける必要があります。
- スキル停滞のサイン: 半年以上、同じアラートを同じ手順で閉じるだけ。分析や深掘りの機会が回ってこない
- 環境の問題: L2・分析への昇格ルートが実際には機能していない、教育や情報共有がない、人が定着しない
どちらであっても、答えは「セキュリティを辞める」ではなく「動く」です。同じ職場で分析業務を取りに行くか、それが無理なら環境を変える。大事なのは、消耗しながら時間だけが過ぎる状態を放置しないことです。次のロードマップは、その「動き方」の話です。
抜けた先で待遇がどう変わるかは、セキュリティ職の年収、現実と上げ方で職種別に整理しています。SOCのL1は入り口ゆえ低めですが、設計・企画側に移ると別のレンジになります。
2年で抜けるためのロードマップ
入る前: L1で終わらない会社を選ぶ
面接で「L1からL2(分析)への登用実績」「インシデントレスポンスへの関与範囲」を必ず聞いてください。監視専業の下請けSOCと、分析まで踏み込めるSOCではその後が全く違います。
1年目: アラートの「なぜ」を潰す
言われた手順で処理するだけでなく、検知ルールの意味、攻撃手法(MITRE ATT&CKなど)への紐付けを自分でやる。この差が2年後の市場価値の差になります。
2年目: 出口を選んで動く
SOC経験2年は転職市場で明確に評価されます。主な出口:
- インシデントレスポンダー/脅威分析: 技術を深める王道
- セキュリティエンジニア(設計側): インフラ経験と合わせて防御設計へ
- 社内SOC・セキュリティ企画: 事業会社側に移り、夜勤から卒業してマネジメントへ
3の「ベンダーSOC→事業会社の中の人」ルートは年収と生活の質を同時に上げやすい、実務者がよく使う定石です。
SOCの次を、技術要件から相談する
SOCからL2・IR・設計へ進むには、求人の技術要件を正確に読む必要があります。IT・Web業界専門のエージェントなら、監視から設計へのステップに合う案件を要件レベルで探してくれます。
ユニゾンキャリアに相談する(無料) ›まとめ
- SOCは生の攻撃を学べる最良の入り口。ただし長居する場所ではない
- 入る前に「L2への道があるか」を確認する
- 2年で出口(IR/設計/事業会社)へ動く前提でキャリアを設計する
「SOCやめとけ」は半分正しく、半分間違いです。踏み台と割り切って設計した人にとっては、これほど効率のいい経験を積める場所はありません。
SOCを含めたキャリア全体の設計は「インフラエンジニアからセキュリティ職へ──本当のキャリアパス」で解説しています。
なお「SOCはきつい」「セキュリティはやめとけ」という声については、職種の問題と環境の問題を切り分けた記事で正直に整理しています。
事業会社側(社内SE・情シス)への出口を考えるなら
SOCから事業会社側に移ると、監視の当事者から「守る側の企画」に近づけます。今の経歴でどんな事業会社求人が来るかは、登録して見てみるのが一番早い。IT出身者に特化したエージェントなら経歴も伝わりやすいです。
社内SE転職ナビで求人を見る(無料) ›
この記事は業界一般の情報と筆者個人の経験に基づくものであり、特定の組織の見解ではありません。
コメント