セキュリティ職と聞いて思い浮かぶのは、ハッカーと戦うSOCアナリストや、脆弱性を突くペネトレーションテスターかもしれません。
しかしセキュリティ組織の中には、もうひとつの職種群があります。GRC(Governance / Risk / Compliance)、いわゆるセキュリティ企画・ガバナンス系の仕事です。
検索してもほとんど情報が出てこないこの領域について、現役で戦略側にいる筆者が実態を書きます。結論から言うと、技術キャリアに疲れた人ほど検討すべき、需給の歪んだ穴場です。
GRCの仕事内容: 「会社を守るルールと仕組み」を作る
日々やることの例:
- セキュリティポリシー・社内規程の策定と改訂
- リスクアセスメント(新システム導入時の評価など)
- 監査対応(内部監査、ISMS、取引先からのセキュリティチェックシート)
- インシデント対応の体制整備・訓練の企画
- 経営層への報告資料作成、予算策定
- 最近では生成AI利用ガイドラインの整備
コードは書きません。武器はドキュメントと調整力です。
私の場合、1日の大半はドキュメントと会議です。規程や報告資料を書いている時間より、関係部署との調整や説明に使っている時間のほうが長い日も珍しくありません。「セキュリティの仕事」と聞いてイメージされる姿とはかなり遠いと思いますが、これが戦略側のリアルです。
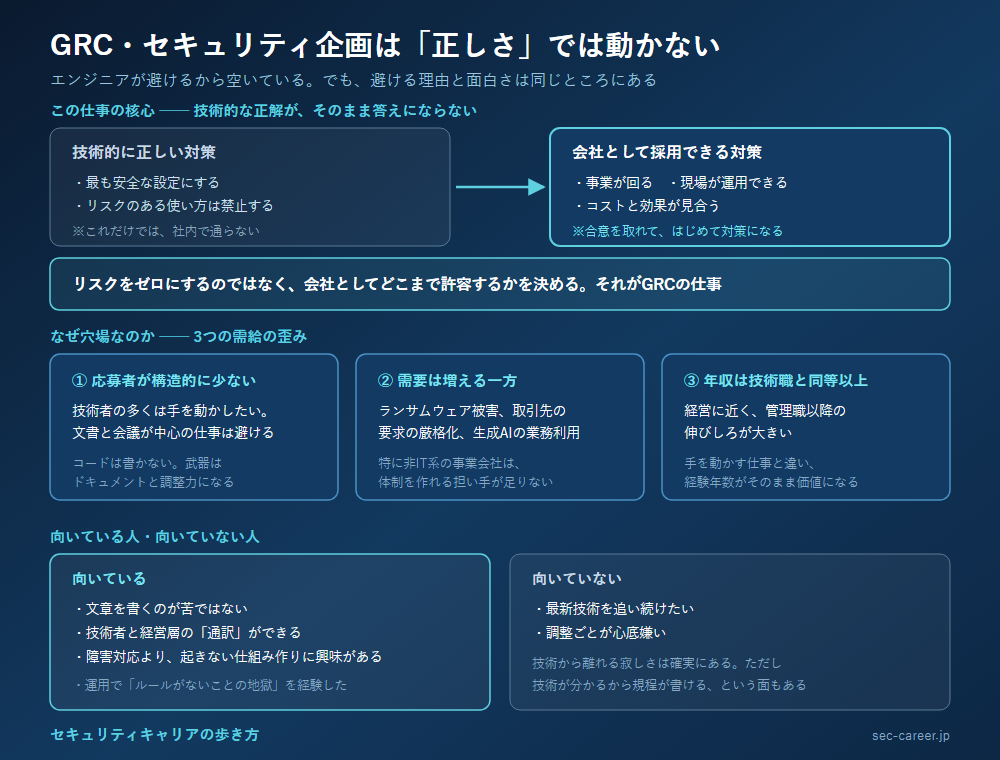
なぜ穴場なのか: 3つの需給の歪み
① エンジニアがやりたがらない
技術者の多くは「手を動かしたい」ので、文書と会議が中心のGRCを避けます。応募者が構造的に少ない。
② なのに需要は増える一方
ランサムウェア被害の増加、取引先からのセキュリティ要求の厳格化、生成AIの業務利用──「ルールと体制を作れる人」への需要は毎年増えています。特に非IT企業(製造、小売、金融以外の事業会社)は体制作りの担い手が慢性的に不足しています。
③ 年収レンジが技術職と同等以上
経営に近い仕事のため、マネージャー以降の伸びしろが大きく、CISO(最高情報セキュリティ責任者)まで続くキャリアラダーがあります。手を動かす技術職は年齢とともに辛くなりますが、GRCは経験年数がそのまま価値になります。
職種別の実際のレンジは、セキュリティ職の年収、現実と上げ方で数字を出して整理しています。GRC・セキュリティ企画は550〜900万円が目安で、マネージャー以降の伸びが大きい層です。
インフラ出身がGRCで効く理由と、移って初めて分かったこと
私はインフラ運用からこの領域に移りました。実際にやってみて、インフラ経験が効く場面ははっきりあります。
- 実行できないルールを作らずに済む:システムの構成や運用を知らずにルールだけ作ると、現場で回りません
- 「これを実際に誰が運用するのか」という視点を持てる:要件定義から運用まで通して経験していると、運用側の負荷が想像できます
- 技術的な実現性を判断できる:提案された対策が現実的かどうかを、ある程度自分で見極められます
- インフラ担当者と同じ言葉で話せる:これは調整の場面で想像以上に効きます
- ログ・監視の経験がそのまま繋がる:ログ基盤や可視化の運用経験は、セキュリティ側でも直接活きます
一方で、移ってから考え方を変える必要があった部分もあります。
インフラ時代は「技術的に正しい対策」を考えることが多かったのですが、GRCでは正しい対策=会社として採用できる対策ではありません。コスト、業務影響、責任者、リスク受容——ここまで含めて考える必要があります。
この仕事は、セキュリティリスクをゼロにするのではなく、会社としてどこまで許容するかを決める仕事です。技術よりも「会社としてどう判断するか」が重要になる場面がある、というのは移って初めて分かりました。
向いている人・向いていない人
向いている人:
- 文章を書くのが苦でない(規程・報告書が主戦場)
- 技術者と経営層の「通訳」ができる
- 障害対応より、そもそも起きない仕組み作りに興味がある
- インフラ運用で「ルールがないことの地獄」を経験した人
向いていない人:
- 最新技術を追い続けたい人(技術から離れる寂しさは確実にある)
- 調整ごとが心底嫌いな人
正直に言うと、最新技術の一次情報から遠ざかる寂しさはあります。ただ、インフラ時代に積んだ技術の土台は今も毎日使っています。技術が分かるから規程が書けるし、現場のエンジニアと同じ言葉で話せる。技術から「離れた」というより、使い方が変わった──というのが5年やってきた実感です。
この仕事で実際に使う様式をまとめました
GRC・セキュリティ企画の実務は、規程を書くことより「経営や事業部門に判断してもらい、決まったことを残す」ほうが本体です。施策提案書、リスク受容記録シート、経営報告の1枚サマリなど、実際に使う5つの様式を記入例つきで整理しました。
実務テンプレート集を見る(考え方の部分は無料) ›GRCへの入り方: 3つのルート
- 社内異動: 情シス・インフラ部門からセキュリティ委員会や企画部門へ。ISMS事務局の手伝いは最良の足がかり
- 転職: 「セキュリティ企画」「セキュリティガバナンス」「リスク管理」の求人名で探す。インフラ運用経験+セキスペで書類は十分戦える
- コンサルファーム: BIG4系や監査法人系は未経験可の枠が比較的多い。激務だが3年で市場価値が跳ねる
なお、GRC・セキュリティ企画の求人は公開されていないことが多く、探し方でかなり差がつきます。どのエージェントがこの領域に強いかは、セキュリティ・IT転職エージェントの選び方で狙う入口別に整理しました。
資格は情報処理安全確保支援士が国内では最強の名刺です。グローバル志向ならCISSP、監査寄りならCISAが定番です。
GRC経験が、コンサル領域でどう評価されるか
規程整備・リスク評価の経験は、DX・戦略コンサル方面とも地続きです。会員登録の段階で求人を閲覧できるので、面談まで進まなくても市場の評価が把握できます。
NewMAに無料登録して求人を見る ›GRC・セキュリティ企画の求人は、表に出てこない
この領域が穴場である理由の一つは、求人がほとんど公開されないことです。ハイクラス・コンサル系に強いエージェントは、こうした非公開求人を握っています。今すぐ動かなくても、どんなポジションが実在するのかを見るだけで、目標の解像度が上がります。
TechGoでハイクラス求人を見る(無料) ›
まとめ
- GRCは「応募者が少なく需要が増える」需給の歪んだ領域
- ドキュメント力と調整力があるインフラ経験者は適性が高い
- 技術を捨てるのではなく、技術が分かるGRC人材こそ最も希少
技術の最前線で戦い続ける以外にも、セキュリティのキャリアはあります。「規程づくりなんて地味だ」と思った人ほど、5年後の市場価値で差がつく領域です。
インフラからセキュリティへのキャリア全体像は「インフラエンジニアからセキュリティ職へ──本当のキャリアパス」にまとめています。
この記事は業界一般の情報と筆者個人の経験に基づくものであり、特定の組織の見解ではありません。
コメント