求人ボックスの集計によると、セキュリティエンジニアの平均年収は約496万円(2026年7月時点)。「セキュリティ=高年収」のイメージからすると、拍子抜けする数字かもしれません。
▶ インフラ経験者向けの記事を段階別にまとめたセキュリティキャリア完全ガイドもどうぞ。
ただ、この「平均」はほとんど参考になりません。セキュリティ職の年収は職種・立場・レイヤーで300万円台から1,000万円超まで分布しているからです。平均を眺めても自分の年収は1円も変わりません。現場感覚での内訳と、年収を上げる現実的な手順を書きます。
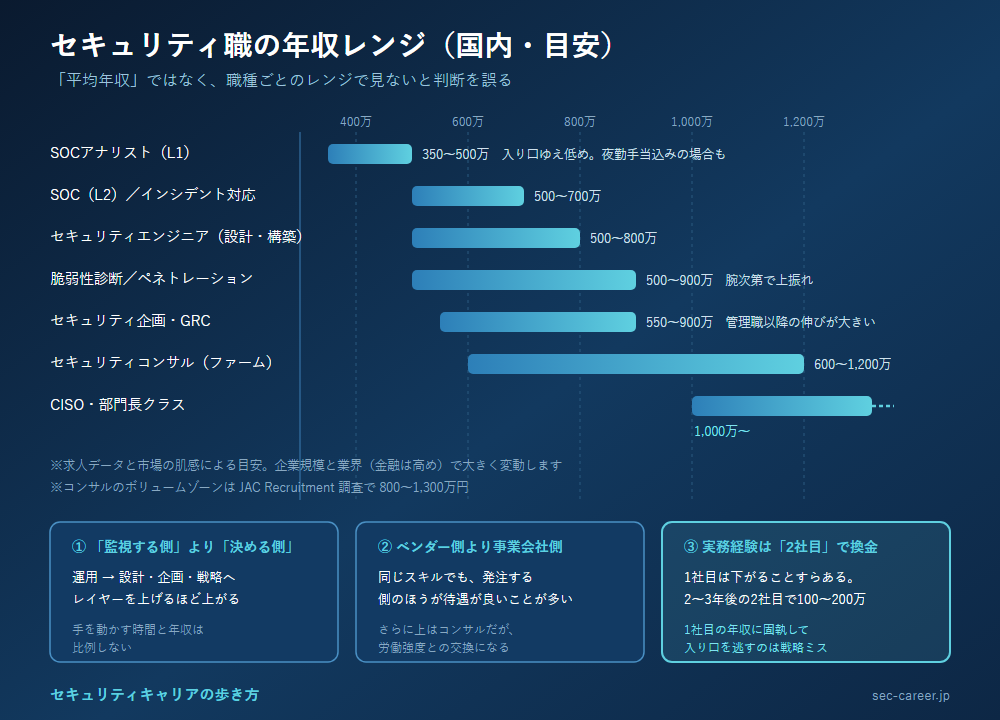
職種別のざっくり年収レンジ(国内・目安)
- SOCアナリスト(L1): 350〜500万円。入り口ゆえ低め。夜勤手当で嵩上げされている場合も
- SOC(L2)/インシデント対応: 500〜700万円
- セキュリティエンジニア(設計・構築): 500〜800万円
- 脆弱性診断士/ペネトレーションテスター: 500〜900万円。腕次第で上振れ
- セキュリティ企画・GRC: 550〜900万円。マネージャー以降の伸びが大きい
- セキュリティコンサル(ファーム): 600〜1,200万円。激務との交換(JAC Recruitmentの調査ではボリュームゾーン800〜1,300万円)
- CISO・部門長クラス: 1,000万円〜
※求人データと市場の肌感による目安です。企業規模と業界(金融は高め)で大きく変動します。
事業会社側の実感として、セキュリティ担当の給与は「IT職の給与テーブル」に載っている限り大きくは跳ねません。跳ねるのは、経営に近いポジションに上がったときか、外の市場価値を持ち込んだ(=転職した)ときです。社内で頑張り続けるだけでは市場価格との差が開く、というのは覚えておいて損はありません。
年収が上がる3つの構造を理解する
① 「監視する側」より「決める側」
オペレーション(監視・運用)からデザイン(設計・企画・戦略)にレイヤーを上げるほど年収は上がります。手を動かす時間と年収は比例しません。
② 「ベンダー側」より「事業会社側」、そして「コンサル」
同じスキルでも、監視サービスを提供するベンダー側より、発注する事業会社側の方が待遇が良いケースが多い。さらに上を狙うならコンサルファームですが、労働強度との交換になります。
どのエージェントを選ぶかは、あなたが狙う入口(事業会社・SIer・コンサル)で変わります。迷ったらセキュリティ転職エージェントの選び方で状況別に整理しています。
事業会社・社内SE側の求人を見てみるなら
ベンダー側と事業会社側では、待遇も働き方も変わります。今すぐ転職しなくても、登録して求人を眺めるだけで自分の市場価値の当たりがつきます。IT出身者に特化したエージェントなら、インフラ経験も正しく伝わります。
社内SE転職ナビで求人を見る(無料) ›
③ 実務経験は「2社目」で換金される
未経験からの1社目は年収が下がることすらあります。しかしセキュリティ実務2〜3年を積んだ後の2社目の転職で、一気に100〜200万円上がるのがこの業界の典型パターンです。逆に言うと、1社目で年収に固執して入り口を逃すのは戦略ミスです。
今の会社で上げるか、転職で上げるか
社内昇給は年数%が相場ですが、セキュリティ人材の市場価値は需給逼迫でそれ以上のペースで上がっています。2〜3年おきに市場価値を測定し、社内の伸びが市場に負けていたら動く。これが最も再現性の高い上げ方です。
測定はエージェント面談やスカウトサービスへの登録だけでできます。転職する気がなくても、自分の値札を知らずに働くのはやめた方がいい。
移ってみて分かった、評価のされ方の違い
ここからは、私自身がインフラ運用からセキュリティ・ガバナンス側に移って感じたことを書きます。年収の話は数字だけでは決まらず、「何が評価されるか」の構造が変わることが大きいからです。
成果の見え方が、根本的に変わる
インフラ時代は、成果が比較的分かりやすい仕事でした。システムを安定稼働させる、案件を完遂する。やったことと結果が繋がって見えます。
セキュリティ・ガバナンスに移ると、成果は「事故を起こさなかった」「リスクを減らした」になります。これは見えにくい。何も起きなければ、「何もしていない」ように見えてしまうのが、この職種の構造的な難しさです。
「セキュリティは金を生まない」と言われることがありますが、実感としては少し違います。正確には直接売上を作る部門ではないため、成果をどう説明するかが重要になるということです。特にガバナンスは、事故が起きなかったこと自体を成果として説明する難しさがあります。
一方で、経営・事業側との調整やルール整備など、会社全体に影響する仕事は明確に増えました。影響範囲は広がっています。
社内異動では、すぐには上がらない
正直に書きます。社内異動の場合、「職種を変えた=すぐ給与が上がる」ではありませんでした。
会社の給与テーブルや等級の影響が大きく、異動しただけで市場価値に合わせて給与がリセットされるわけではありません。つまりセキュリティ職としての市場価値が上がっても、社内の給与にすぐ反映されるとは限らない。ここが「社内異動」と「転職」の大きな違いです。
社内異動のメリットは、会社・システム・人間関係を理解した状態で新しい領域に挑戦できることです。ただし給与面では過去の社内評価や等級からスタートするため、市場価値とのギャップが生まれる可能性があります。
だから「セキュリティに移れば年収が上がる」という単純な話ではありません。異動で経験を作り、市場で換金する——という二段構えで考えたほうが、現実に合っています。
実際に評価されている人の共通点
周囲を見ていて感じるのは、技術力だけが突出している人より、「技術+ビジネス」を理解できる人が強いということです。具体的には、こういう要素です。
- 経営層にセキュリティリスクを説明できる
- 法務・総務・情シス・現場など、複数部署を巻き込める
- 「セキュリティ上こうしてください」ではなく、「なぜ必要なのか」を相手の言葉で説明できる
- 技術者とも非技術者とも話せる
資格は一定の証明にはなりますが、資格だけで高く評価されるわけではありません。特に事業会社では、技術知識に加えてプロジェクトを動かす力・調整力・経営視点が求められます。
私自身、移ってから技術そのものより「技術を会社の意思決定につなげる能力」が重要だと感じるようになりました。年収を上げたいなら、ここを意識的に伸ばすほうが近道だと思います。
「今の年収が市場とどれだけ離れているか」は、求人票を見れば分かる
この記事で書いたとおり、社内の評価と市場価値はズレます。ズレの大きさを知る一番早い方法は、実際の求人票を見ることです。今すぐ動かなくても、自分の値札を知らずに働き続けるより、判断がしやすくなります。
TechGoでハイクラス求人を見る(無料) ›
まとめ
- 「平均年収」は幻。職種とレイヤーで300万〜1,000万超に分布
- 上げる方向は「監視→設計→企画」「ベンダー→事業会社→コンサル」
- 実務経験は2社目で換金。定期的に市場価値を測定する
年収はスキルの正確な関数ではなく、「どこに立つか」の関数です。頑張る場所を間違えないでください。
どの入り口から入るかの全体像は「インフラエンジニアからセキュリティ職へ──本当のキャリアパス」で解説しています。
「給料が低い」「やめとけ」という声の実態については、やめとけ理由を職種と環境に切り分けた記事もあわせてどうぞ。
この記事は業界一般の情報と筆者個人の経験に基づくものであり、特定の組織の見解ではありません。
コメント