「セキュリティエンジニア やめとけ」で検索したあなたへ。まず結論から言います。「やめとけ」と言われる理由の多くは、職種そのものの問題ではなく、”環境(会社)の問題”を職種のせいにしているものです。この記事では、よく挙がる「やめとけ理由」を一つずつ、職種の本質か環境の問題かで切り分けます。
よく挙がる「やめとけ理由」を切り分ける
ネット上で挙がる理由を、正直に仕分けするとこうなります。
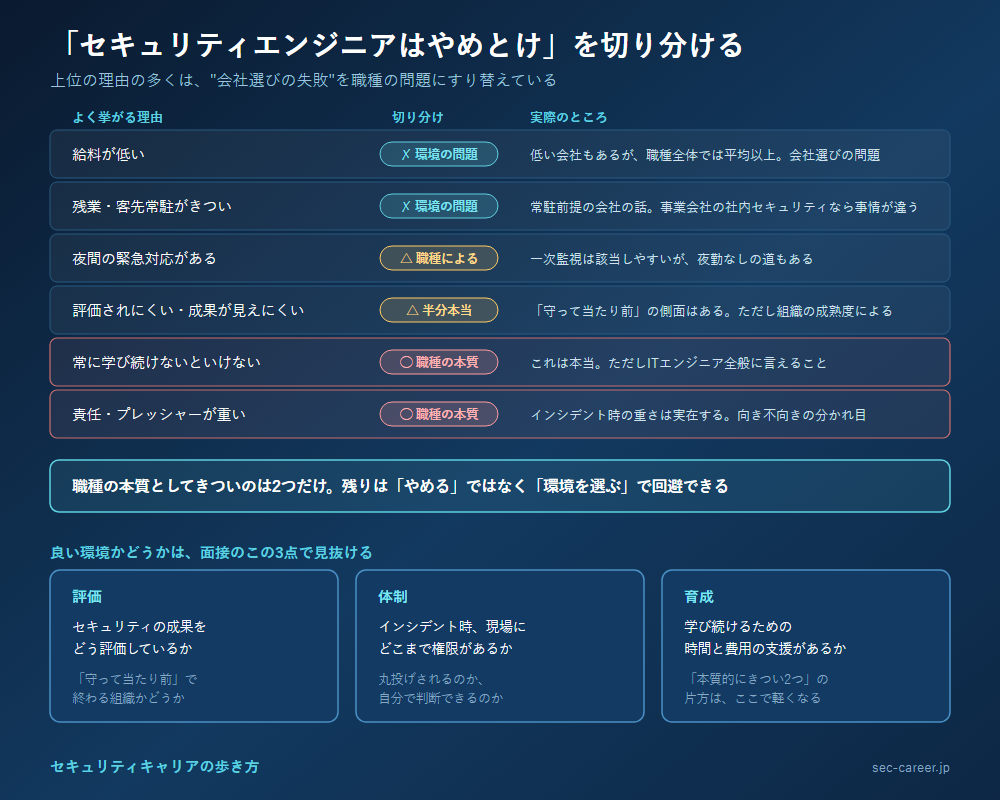
| 挙がる理由 | 実際のところ |
|---|---|
| 給料が低い | ✗ 環境の問題。低い会社もあるが、職種全体では平均以上。会社選びの問題 |
| 残業・客先常駐がきつい | ✗ 環境の問題。SES・常駐前提の会社の話。事業会社の社内セキュリティなら事情が違う |
| 夜間の緊急対応がある | △ 職種による。SOCの一次監視は該当しやすいが、夜勤なしの道もある |
| 評価されにくい・成果が見えにくい | △ 半分本当。「守って当たり前」の側面はある。ただし組織の成熟度による |
| 常に学び続けないといけない | ◯ 職種の本質。これは本当。ただしITエンジニア全般に言えること |
| 責任・プレッシャーが重い | ◯ 職種の本質。インシデント時の重さは実在する |
こうして並べると、「やめとけ理由」の上位は、実は”会社選びの失敗”を職種の問題にすり替えていることが分かります。
本当にきついのは、この2つ
環境の問題を除いて、職種の本質としてきついのは2つだけです。ここは正直に認めます。
- 学び続けないといけない:攻撃も技術も変わり続けるので、勉強が止まると価値が下がる。これはやりがいの裏返しでもある
- 守る責任の重さ:インシデントが起きたときの精神的な負荷は実在する。ここが向き不向きの分かれ目
逆に言えば、この2つを「面白い」と思えるなら、残りの「やめとけ理由」は会社選びでほぼ回避できます。
私の場合:きつかったのは「障害対応」ではなく、その環境だった
これは私自身が通った道でもあります。ただ正直に書くと、私が「きついな」と感じたのはセキュリティ職ではなく、インフラ運用時代の障害対応でした。切り分けの考え方は同じなので、そのまま書きます。
システムが止まれば、待ってはくれません。ユーザーから問い合わせが来て、関係各所から状況確認を求められ、原因を調査しながら復旧方法を考える。深夜や休日に対応することもある。しかも障害の最中は原因が分からないことも珍しくないのに、「なぜ止まったのか」「どこまで影響しているのか」「いつ復旧できるのか」を同時に求められます。原因が見つからないときは、自分の知識が足りないのではないかと焦りました。
ただ、今振り返ると、きつかったのは仕事そのものではありませんでした。原因を一つずつ切り分けて、仮説を立てて、ログを確認して、突き止める。復旧した瞬間の達成感もある。技術的な問題を解決すること自体は、むしろ楽しかったんです。
きつかったのは、障害対応が属人的になっていたり、十分な監視環境がなかったり、復旧を急ぐあまり根本原因の分析まで手が回らなかったりする環境でした。そして同じ障害が繰り返される。「またこの障害か」と思いながら、その場しのぎで復旧する。これが一番しんどかった。
そしてこの経験は、私がセキュリティに関心を持った理由でもあります。「起きてから対応する」のではなく「そもそも問題が起きにくい仕組みを作りたい」「もっと早く異常を検知できるようにしたい」。監視の強化、ログの分析、脆弱性の管理、権限の管理、インシデント対応手順の整備——そう考えていくうちに、自然とセキュリティへ関心が広がっていきました。
だから私にとって、あの頃のきつさは辞める理由ではなく、自分が次に何をやりたいのかを教えてくれた経験でした。
「やめとけ」の正体=環境ミスマッチ。良い環境の見分け方
理由の大半が環境の問題なら、やるべきは「セキュリティをやめる」ことではなく「環境を選ぶ」ことです。良い環境かどうかは、面接でこう確認できます。
- 評価:セキュリティの成果をどう評価しているか(「守って当たり前」で終わる組織か)
- 体制:インシデント時に現場にどこまで権限があるか(丸投げか、判断できるか)
- 育成:学び続けるための時間・費用の支援があるか
このあたりは面接の逆質問で見抜けます。そして、こうした「表に出ない環境情報」は、エージェントの情報網が効く領域でもあります。
求人票で「きつい環境」を見分ける
環境の問題だと分かっても、応募前に見抜けなければ意味がありません。求人票の段階で判断できる材料を挙げます。
警戒すべき記載
- 「セキュリティ全般をお任せします」:担当範囲が定義されていない。一人に全部乗る可能性が高い
- 「幅広い業務に挑戦できます」だけで具体的な業務名がない:何をやるか決まっていない組織
- 募集人数1名・急募・欠員補充:前任者が辞めた理由を面接で必ず確認する
- 「24時間365日の監視体制」で人員規模の記載がない:少人数での輪番運用の可能性
- 資格手当だけが手厚く、業務内容の記述が薄い:資格保有者を頭数として欲しいケース
良い兆候
- 担当領域が具体的に書かれている(脆弱性管理/ログ分析/規程整備など、範囲が切られている)
- チーム人数が明記されている
- 使用ツール・製品名が具体的:実際に運用している証拠
- 「経営層への報告」「予算策定」への言及:セキュリティが意思決定に組み込まれている
求人票で判断がつかない場合は、面接で直接聞くしかありません。聞き方は面接の逆質問集にまとめています。
それでも「やめとけ」が正しいケース
この記事は「環境を選べば大丈夫」という趣旨ですが、正直に言うと、本当に向いていない人もいます。以下に強く当てはまるなら、無理に目指す必要はありません。
- 学び続けることが苦痛:攻撃も技術も変わり続けるので、勉強が止まると価値が下がります。これは環境では解決しません
- 「決まった手順を正確にこなす」働き方を望んでいる:インシデントは毎回違う顔で来ます。前例のない判断を求められるのが常です
- 他部門に嫌われることに強いストレスを感じる:セキュリティは現場の利便性を削る側に回ります。全員に好かれる仕事ではありません
これは優劣ではなく相性です。向いていないと自覚できるのは、むしろ正確な自己認識だと思います。
「良い環境」が実在するか、求人票で確かめる
この記事で挙げた見分け方は、実際の求人票を何本か読むと精度が上がります。担当領域が明記されているか、チーム人数が書かれているか。無料登録で求人を見られるので、比較の材料集めに使えます。
type転職エージェントに無料登録して求人を見る ›向いている人・向いていない人
- 向いている:学び続けるのが苦でない/守る仕事に納得感を持てる/地味な積み重ねを厭わない
- 向いていない:一度覚えたら安定して働きたい/プレッシャーの高い判断を避けたい
これは優劣ではなく相性です。向いていないと感じるなら、それは正しい自己理解です。
「環境の問題」なら、環境を変えれば解決する
この記事の結論は「やめとけ理由の多くは会社の問題」です。だとすれば、答えは辞めることではなく選び直すこと。事業会社側の求人を見るだけでも、比較の基準ができます。
社内SE転職ナビで求人を見る(無料) ›
まとめ
- 「やめとけ理由」の多くは職種でなく”環境(会社)の問題”
- 職種の本質としてきついのは「学び続ける」「責任の重さ」の2つだけ
- だから答えは「やめる」ではなく「環境を選ぶ」。面接とエージェントで見抜ける
年収の実態はこちら、キャリアパスの全体像はこちらにまとめています。
この記事は業界一般の情報と筆者個人の経験に基づくものであり、特定の組織の見解ではありません。
コメント