「インフラの運用、このまま続けていいんだろうか」
▶ このブログ全体の歩き方(段階別の記事マップ)はセキュリティキャリア完全ガイドにまとめています。
深夜のアラート対応、終わりのないパッチ適用、評価されにくい「動いていて当たり前」の仕事。インフラエンジニアなら一度は感じたことがあるはずです。
その次のキャリアとして、セキュリティ職は最有力候補のひとつです。しかしネットで検索して出てくるのは、転職エージェントが書いた「未経験からセキュリティエンジニアになる4ステップ」のような一般論ばかり。すでにインフラ経験がある人が、その経験をどう武器にするかを書いた記事はほとんどありません。
この記事では、事業会社でセキュリティ戦略を担当している筆者が、インフラ経験者だからこそ取れる現実的なルートを解説します。
私自身、インフラ運用を7年やったのち、セキュリティ・統制管理の領域に移って5年になります。両方の現場を見てきた立場から書きます。
結論: インフラ経験者は「未経験」ではない
まず認識を変えてください。セキュリティ求人において、インフラ経験者は未経験者ではありません。
セキュリティの実務は、ネットワーク・サーバー・クラウドというインフラの土台の上に成り立っています。ファイアウォールの設計、ログの見方、権限管理、パッチ運用──あなたが日常業務でやってきたことの多くは、そのままセキュリティ業務の構成要素です。
採用側の視点で言えば、セキュリティ知識だけある未経験者より、インフラ実務があってセキュリティを学んでいる人のほうが圧倒的に採用しやすい。土台を教えるコストが不要だからです。
私がセキュリティ側に移って実感したのは、インフラ時代に染みついた「ログを読む」「権限を疑う」「構成図で全体をつかむ」という習慣が、そのまま武器になることでした。この土台がある人とない人とでは、立ち上がりの速度がまったく違います。
インフラ経験者が狙える3つの入り口
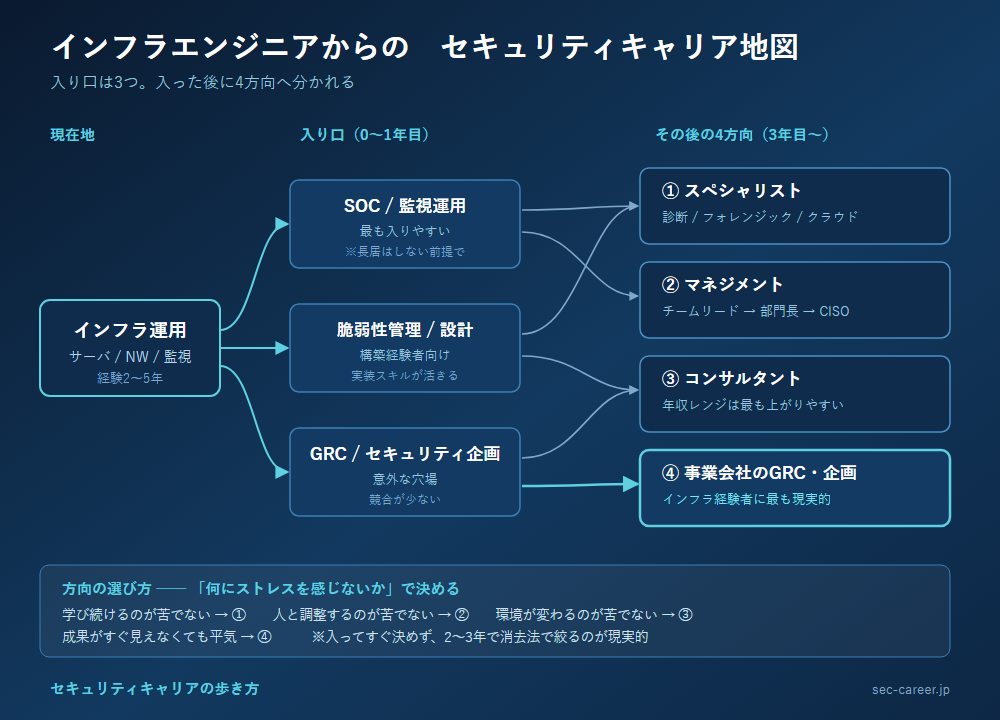
セキュリティ職とひと口に言っても入り口は複数あり、インフラ出身者と相性が良い順に並べるとこうなります。
1. SOC/セキュリティ運用(最も入りやすい)
セキュリティアラートの監視・分析を行うポジション。運用監視の経験がそのまま活き、インフラ出身者への求人が最も多い領域です。ここで1〜2年、攻撃の実態とログ分析を学ぶと次の選択肢が一気に広がります。
2. 脆弱性管理・セキュリティ設計(構築経験者向け)
サーバー・ネットワークの構築経験があるなら、「守る側の設計」への横滑りが可能です。自分が構築した環境に脆弱性スキャナ(Nessus、Vulsなど)をかけた経験があるだけでも、面接での説得力がまるで違います。
3. GRC・セキュリティ企画(意外な穴場)
ガイドライン策定、リスク評価、監査対応といった「管理系セキュリティ」。技術一辺倒ではなく文書化・調整能力が問われるため嫌う人が多いのですが、その分競争が緩く、年収レンジは技術職より高いことも珍しくありません。マネジメントやドキュメント作成が苦でないインフラ経験者には狙い目です。
正直に言うと、この領域は慢性的に人が足りていません。技術の話ができる人はいても、フレームワークやリスクの言葉で経営・現場と会話できる人は本当に少ない。さらにClaudeのような生成AIの進化に組織のルール整備が追いついておらず、セキュリティ人材の不足は今後むしろ拡大していくというのが現場の実感です。追いつけている人が少ない今こそ、参入する側には大きなチャンスです。
転職前の半年でやるべき3つのこと
① 今の業務を「セキュリティの言葉」で棚卸しする
新しいことを始める前に、今の業務を職務経歴書上で翻訳してください。
- 「パッチ適用運用」→「脆弱性管理プロセスの運用」
- 「アクセス権限の設定」→「アクセス制御・最小権限の実装」
- 「障害対応」→「インシデントレスポンス経験」
嘘ではなく、視点の変換です。これだけで書類通過率が変わります。具体的な翻訳例文10選は「職務経歴書の翻訳例文集」にまとめました。
② 資格は「セキュリティ意志表示」として1つだけ取る
インフラ経験者なら、資格は知識証明というより「本気度の表示」です。国内転職なら情報処理安全確保支援士(セキスペ)、まず軽く始めるならSecurity+が定番です。資格コレクションに時間を使うより、1つ取って③に進むほうが評価されます。
③ 手を動かした証拠を1つ作る
自宅ラボでの検証、TryHackMeの進捗、業務環境への脆弱性スキャン経験(許可の範囲で)──「学んでいる」ではなく「やった」と言えるものを1つ。ブログにまとめればポートフォリオを兼ねます。
入った後のキャリアパス──3年目以降にどこへ向かうか
セキュリティ職に入ることがゴールではありません。むしろ入ってからの方向選びで、その後の年収と働き方が決まります。実際に選択肢になるのは、大きく4方向です。
① スペシャリスト(技術を深める)
脆弱性診断、フォレンジック、マルウェア解析、クラウドセキュリティなど、特定技術を深掘りする道です。
- 向いている人:手を動かし続けたい/マネジメントに関心がない
- 必要になるもの:継続的な技術キャッチアップ、専門資格(OSCP、GIAC系など)
- 注意点:技術領域そのものが陳腐化するリスクがある。定期的に軸足を移す判断が必要
② マネジメント(組織を作る)
セキュリティチームのリーダー、部門長、その先にCISO(最高情報セキュリティ責任者)があります。
- 向いている人:技術と経営の翻訳ができる/調整が苦にならない
- 必要になるもの:予算折衝、人員計画、経営層への報告経験
- 注意点:実装から離れる。技術を手放す覚悟が要る
③ コンサルタント(外から支援する)
セキュリティコンサル、監査法人のアドバイザリー部門など。年収レンジは最も上がりやすい方向です。
- 向いている人:短期間で複数組織を見たい/提案・文書化が得意
- 必要になるもの:フレームワーク知識(ISMS、NIST等)、コミュニケーション能力
- 注意点:稼働が重くなりやすい。実装経験がないと机上論になる
④ 事業会社の内側(GRC・セキュリティ企画)
これが競合記事であまり書かれない選択肢ですが、インフラ経験者にとっては最も現実的な着地点だと考えています。
社内の規程整備、リスク評価、監査対応、教育、そして最近では生成AIのガバナンス。技術一本ではなく、技術が分かった上で組織を動かす役割です。私自身もこの方向に進みました。
- 向いている人:技術を捨てたくないが、実装だけでは物足りない/組織の仕組みに興味がある
- 必要になるもの:現場の実態を知っていること(ここでインフラ経験が効く)
- 注意点:成果が見えにくく、評価されにくい環境もある
詳しくはGRC・セキュリティ企画という穴場キャリアにまとめています。
4つの道が、実際の求人でどう募集されているか
キャリアパスは言葉で理解するより、実際の求人票を見たほうが早いです。「セキュリティ企画」「セキュリティエンジニア」で募集されている実物を見ると、必要なスキルと年収レンジが具体的に分かります。
type転職エージェントに無料登録して求人を見る ›どの方向を選ぶかの判断軸
4方向のどれを選ぶかは、性格や志向より「何にストレスを感じないか」で決めたほうが持続します。
- 勉強し続けることが苦にならない → ①スペシャリスト
- 人と調整することが苦にならない → ②マネジメント
- 環境が頻繁に変わることが苦にならない → ③コンサルタント
- 成果がすぐ見えないことが苦にならない → ④GRC・企画
入ってすぐ決める必要はありません。最初の2〜3年で複数の業務に触れて、消去法で絞るほうが現実的です。
年収はどう変わるか
「セキュリティは高年収」というイメージがありますが、正直に言うと平均値はそこまで派手ではありません。求人ボックスの集計では、セキュリティエンジニアの平均年収は約496万円(2026年7月時点)。IT職全体の中で突出して高いわけではありません。
差がつくのはここからです。同じ「セキュリティ職」でも、監視オペレーターと、脆弱性診断・セキュリティコンサル・GRC企画側とでは年収レンジが大きく違います。つまり「セキュリティに入るか」より「どの入り口から入り、どこへ向かうか」が年収を決めます。
需給面では、経済産業省「IT人材需給に関する調査」(2019年)が2030年にIT人材が最大約79万人不足すると試算しており、中でもセキュリティは不足が特に指摘され続けている領域です。追い風は当面続きます。
ただし現実として、1社目のセキュリティ転職で年収が爆上がりするとは限りません。「1社目で実務経験を作り、2社目で回収する」のがこの業界の定石です。
まとめ: 動くなら「経験3年前後」が最適
- インフラ経験者はセキュリティ転職市場で「準経験者」として扱われる
- 入り口はSOC・設計・GRCの3つ。GRCは競争が緩い穴場
- 転職前にやるのは「業務の翻訳」「資格1つ」「手を動かした証拠1つ」
経験1〜3年はポテンシャル採用の対象になりやすく、セキュリティ転職の適齢期です。逆に言えば、インフラ一本で10年経ってからの方向転換は難易度が上がります。迷っているなら、まず自分の市場価値を確認するところから始めてください。職種別の年収レンジと市場価値の測り方は「セキュリティ職の年収、現実と上げ方」にまとめています。
自分の市場価値を、試しに測ってみるなら
キャリアパスを考えるうえで一番確かな情報は「今の自分にどんな求人が来るか」です。今すぐ転職しなくても、エージェントに登録して求人を眺めるだけで現在地が分かります。IT出身者に特化したエージェントなら、インフラ経験も正しく評価してもらえます。
社内SE転職ナビで求人を見る(無料) ›
応募のフェーズに入ったら、状況別のセキュリティ転職エージェントの選び方に、事業会社志望・SOC志望・ハイクラスそれぞれの選び方をまとめています。
キャリアパスを検討する前提として、この職種の「きつい」と言われる部分も正直にまとめています。環境で回避できるものと、職種の本質として避けられないものを切り分けました。
なお、製造業に在籍している、あるいは工場のシステムに触れた経験があるなら、OT・制御システムセキュリティという選択肢もあります。求人数は少ないものの競争率も低く、年収レンジは高めです。
この記事は業界一般の情報と筆者個人の経験に基づくものであり、特定の組織の見解ではありません。
コメント